Vi siete mai chiesti se qualcuno spia la vostra email? E’ facile dire “io non ho niente da nascondere”. Quando utilizziamo servizi extra europei il rischio è che qualcuno possa entrare nel nostro cloud e quel qualcuno è nientemeno che l’FBI o un tribunale statunitense. Come in un film poliziesco, solo che è la realtà. Questo porta le aziende e le pubbliche amministrazioni a scegliere un cloud sovrano europeo. Ecco perchè.
La sovranità non è un concetto giuridico da scrivere nei preamboli dei regolamenti ma una capacità industriale che si esercita sui server e sui servizi cloud e AI. Se i dati dei cittadini europei viaggiano su binari progettati a Seattle o Mountain View è inutile stupirsi che una legge firmata a Washington possa deviarne il percorso. Il CLOUD Act ha dimostrato che la giurisdizione segue la bandiera dell’azienda e non la posizione geografica del silicio rendendo i confini nazionali puramente decorativi.
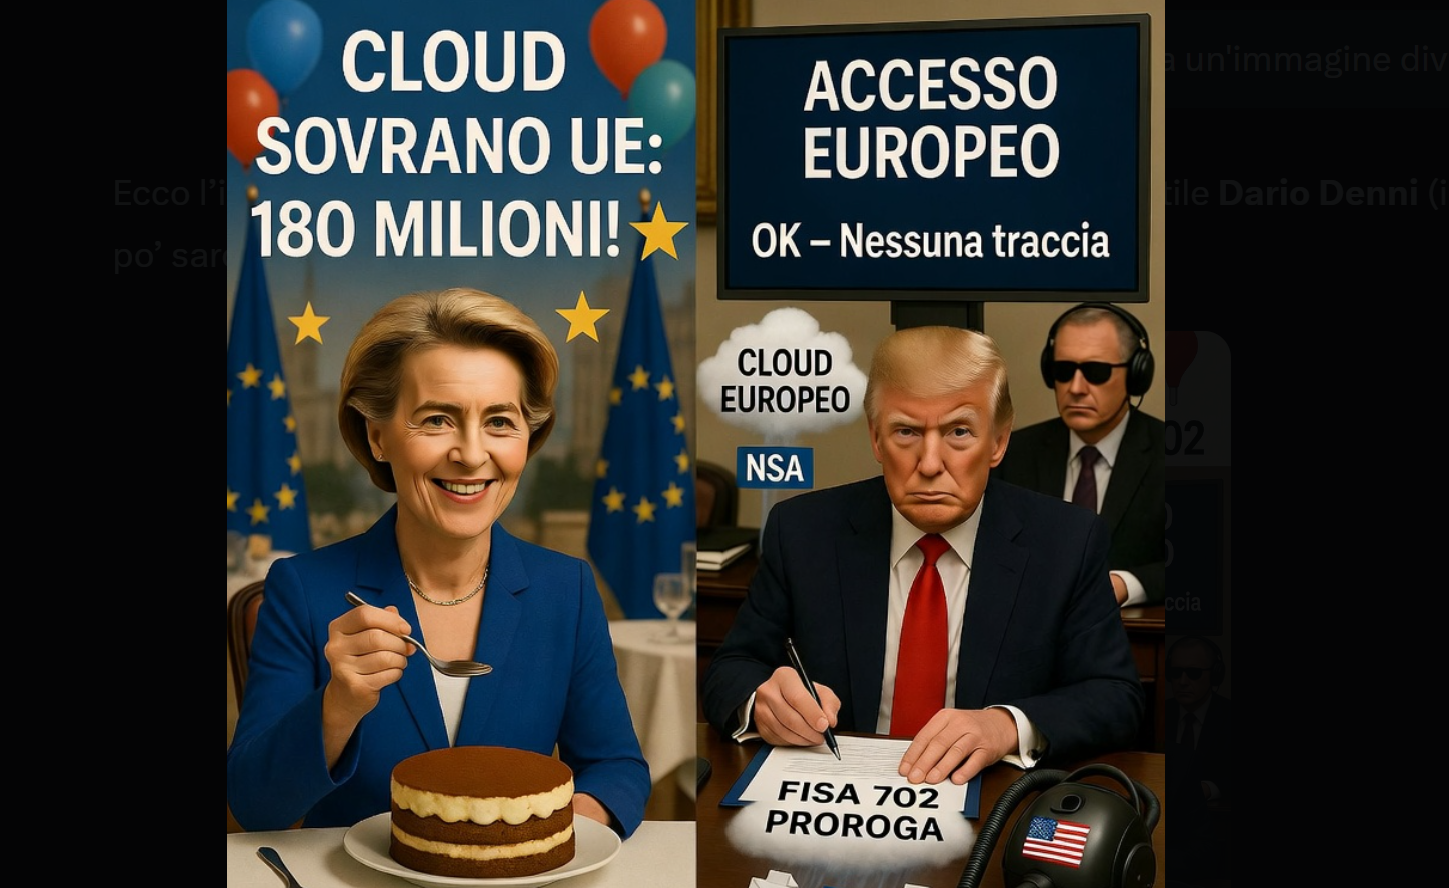
Mentre la Commissione Europea annunciava l’assegnazione di un appalto da 180 milioni di euro per servizi cloud “sovrani” destinati alle istituzioni Ue, il presidente statunitense Donald Trump firmava la proroga della Section 702 del Foreign Intelligence Surveillance Act (FISA), lo strumento che consente alle agenzie di intelligence americane di intercettare comunicazioni dei cittadini europei senza mandato.
Quasi in contemporanea, venerdì 17 aprile la Commissione Europea ha assegnato il contratto “Sovereign Cloud” a quattro operatori europei (o con base Ue): Post Telecom (Lussemburgo, in partnership con partner francesi tra cui OVHcloud e CleverCloud), STACKIT (Germania), Scaleway (Francia) e Proximus (Belgio, con joint venture che include anche elementi con Thales-Google). L’appalto, della durata di sei anni, mira a ridurre la dipendenza delle istituzioni Ue da fornitori extra-europei e rafforzare il controllo sui dati sensibili.
Ogni volta che una pubblica amministrazione europea firma un contratto di licenza con un colosso della sorveglianza sta contraendo un debito politico che verrà riscosso al momento di un rinnovo come quello della Sezione 702.
La nostra dipendenza tecnologica è la forma più moderna di vassallaggio dove il tributo non si paga in oro ma in informazioni e controllo sul comportamento sociale. In particolare, ci sono due atti statunitensi che stanno facendo tremare l’Europa. Il Foreign Intelligence Surveillance Act, specificamente nella sua controversa Sezione 702, e il CLOUD Act rappresentano i due pilastri fondamentali su cui poggia il potere di acquisizione dati degli Stati Uniti, pur operando su binari legali e filosofici profondamente distanti tra loro.
Sommario
Differenze tra FISA e Cloud Act americano e impatti sui cittadini europei
La Sezione 702 del FISA costituisce lo strumento d’elezione per le attività di sicurezza nazionale e il contrasto al terrorismo internazionale, agendo come una sorta di grande rete tesa sopra le infrastrutture digitali globali. Questa norma autorizza le agenzie di intelligence come la NSA o l’FBI a monitorare le comunicazioni digitali di cittadini stranieri che si trovino fisicamente al di fuori dei confini americani. Poiché la stragrande maggioranza del traffico internet mondiale e dei servizi cloud fa capo a colossi tecnologici statunitensi come Google, Amazon, Meta o Microsoft, il governo può legalmente obbligare queste società a consegnare flussi di messaggi, email e file senza dover presentare un mandato giudiziario per ogni singolo individuo monitorato. Il fulcro critico di tale impianto risiede nella cosiddetta raccolta incidentale, un fenomeno per cui le conversazioni di cittadini americani o europei finiscono inevitabilmente nei database governativi se questi entrano in contatto con un bersaglio straniero sotto sorveglianza. Tale meccanismo crea un enorme archivio di informazioni accessibile per ricerche successive, sollevando dubbi costituzionali poiché permette di aggirare l’obbligo di autorizzazione giudiziaria che solitamente protegge la riservatezza delle comunicazioni private.
Parallelamente il CLOUD Act si muove in un ambito prettamente penale e serve alla magistratura ordinaria americana per risolvere reati che spaziano dalle frodi finanziarie fino ai crimini più gravi come l’omicidio o lo sfruttamento minorile. Questa legge è nata per superare i limiti geografici della giurisdizione digitale, stabilendo il principio per cui un’azienda soggetta alle leggi americane ha l’obbligo di fornire i dati richiesti dagli inquirenti indipendentemente da dove questi siano fisicamente archiviati. Se in passato la polizia faticava a ottenere prove conservate in data center situati in Irlanda o in Germania, oggi il CLOUD Act garantisce che la posizione del server sia irrilevante rispetto all’autorità della magistratura statunitense.
Vendere il Cloud Sovrano come una soluzione preconfezionata da provider stranieri è una forma di marketing della rassegnazione. Non esiste sovranità in affitto poiché chi detiene le chiavi di crittografia o il controllo del sistema operativo detiene il potere ultimo. L’Europa deve smettere di essere un acquirente di tecnologie altrui e tornare a essere un costruttore di sistemi propri se vuole davvero proteggere la sua democrazia digitale.
Mentre il FISA è dunque un’arma di spionaggio preventivo che mira a intercettare minacce straniere attraverso una raccolta di massa mirata, il CLOUD Act rimane uno strumento investigativo che interviene su sospettati specifici all’interno di un quadro giudiziario controllato. Entrambe le norme continuano a generare fortissime frizioni con l’Unione Europea poiché mettono in discussione il concetto di sovranità dei dati e costringono le aziende tecnologiche a scegliere tra l’obbedienza alle ingiunzioni di Washington e il rispetto dei rigidi parametri di protezione imposti dal GDPR europeo.
La mini-proroga del FISA americano
La firma di Trump giunge al termine di una settimana drammatica a Capitol Hill culminata venerdì 17 aprile con un voto unanime in entrambe le Camere su una proroga ponte. Trump ha difeso lo strumento della Sezione 702 attraverso la piattaforma Truth Social definendolo vitale per le Forze Armate e citando le minacce dirette provenienti dall’Iran e le operazioni militari attualmente in corso.
Ecco cosa deve fare l’Europa per l’indipendenza digitale dopo il rinnovo del FISA
Venerdì 17 aprile 2026 rimarrà impresso nelle cronache di Washington come il giorno della mini proroga della Sezione 702 del Foreign Intelligence Surveillance Act. Ma a Bruxelles è la conferma definitiva che l’Europa ha rinunciato alla sovranità digitale e continua a recitare la parte della vittima consenziente. Mentre Washington fa il solito teatrino tra sicurezza e privacy, Bruxelles produce montagne di carta regolatoria che non valgono nulla quando il codice e i server restano sotto controllo americano.
FISA 702 e CLOUD Act non sono leggi: sono catene. I Provider americani che gestiscono dati in Europa rispondono prima a un giudice di Washington che a qualsiasi autorità di Bruxelles, a Roma o a Parigi. Questa non è sovranità, è vassallaggio tecnologico con tanto di fattura. L’Europa non riconquisterà un grammo di sovranità continuando ad affittare infrastrutture critiche e servizi cloud da chi è obbligato per legge a consegnarle alle spie ed ai giudici americani. O ci affidiamo ad una filiera industriale autonoma – chip, stack software, protocolli e crittografia controllabili – oppure restiamo una periferia digitale di serie B, buona solo per fornire dati e pagare licenze.
Particolare allarme ha destato la scoperta di un filtro avanzato utilizzato dal Dipartimento di Giustizia fino all’inizio del 2025 che avrebbe permesso query sui dati di cittadini statunitensi senza lasciare tracce per gli audit interni. Lo smantellamento dell’Ufficio di Auditing Interno dell’FBI da parte dell’amministrazione Trump e la rimozione di membri indipendenti dal Privacy and Civil Liberties Oversight Board (PCLOB) hanno ulteriormente esacerbato lo scontro tra sicurezza nazionale e libertà civili.
La Sezione 702 rimane distinta dal CLOUD Act del 2018 che regola l’accesso ai dati per fini penali tramite mandato giudiziario. La natura intrusiva della 702 continua a creare attriti con l’Unione Europea mettendo a rischio gli accordi sul trasferimento dei dati dopo le sentenze Schrems che hanno invalidato i precedenti protocolli di protezione.
Cronologia dei provvedimenti americani
FISA del 1978 (Foreign Intelligence Surveillance Act): Nato dopo gli abusi di Nixon e Hoover (COINTELPRO, sorveglianza su Martin Luther King), imponeva mandati individuali del FISA Court (FISC) per sorvegliare americani o persone negli USA. Obiettivo: bilanciare sicurezza e Quarto Emendamento.
Post-9/11 e Patriot Act (2001): Espansione delle poteri di intelligence. La tecnologia (email, internet) rende obsoleto il vecchio modello “cavo per cavo”.
Protect America Act (PAA, 2007): Temporaneo, autorizzava raccolta “upstream” senza mandato per target stranieri all’estero.
FISA Amendments Act (FAA) del 2008: Introduce la Sezione 702 (codificata in 50 U.S.C. § 1881a). È l’atto fondante. Permette al Direttore dell’Intelligence Nazionale e al Procuratore Generale di certificare annualmente procedure di targeting e minimizzazione, approvate dal FISC in modo generale (non per singolo target). Obiettivo dichiarato: colmare il “gap” di intelligence su stranieri che usano provider USA (Google, Meta, AT&T).
Reautorizzazioni successive: 2012 (4 anni), 2017 (6 anni con divieto “abouts”), 2024 (RISAA): introduce requisiti più stringenti per query FBI, audit, formazione e amici curiae del FISC. Espande però l’uso per vetting di stranieri e definizioni di provider.
CLOUD Act (Clarifying Lawful Overseas Use of Data Act, 2018): Atto separato, inserito nel Consolidated Appropriations Act. Modifica lo Stored Communications Act (SCA) del 1986. Risolve il caso Microsoft v. USA (dati in Irlanda). Chiarisce che i provider USA devono consegnare dati ovunque archiviati su mandato penale o subpoena.
La Sezione 702 è intelligence (senza mandato individuale); il CLOUD Act è law enforcement (con mandato). Entrambi si applicano agli stessi provider USA, creando un “effetto combinato” micidiale sulla sovranità dei dati dei cittadini europei.
Aspetto
Sezione 702 FISA (2008, emendata RISAA 2024)
CLOUD Act (2018)
Scopo
Intelligence estera (terrorismo, spionaggio, WMD)
Indagini penali
Target
Solo non-US persons
Chiunque (US o stranieri)
Autorizzazione
procedure generali senza mandato
Mandato giudiziario americano
Raccolta
Mirata ma di fatto a strascico
Richiesta mirata su dati specifici
Query su americani
senza mandato
i dati sono ottenuti con mandato giudice USA
Minimizzazione
Obbligatoria, ma violata
Non rilevante
Extraterritorialità
Giurisdizione sui provider USA
vale ovunque siano i server dei CSP americani anche se localizzati in Europa
Entrambe rendono illusoria la “sovranità dei dati” europea se usi un provider USA (anche con server in Europa), il governo/FBI/Giudice USA può sempre accedere.
Storia di 20 anni di abusi privacy e spionaggio americano
Il capitolo più oscuro di questa vicenda riguarda la cronologia degli abusi documentati dagli stessi organi di vigilanza governativi. Tra il 2019 e il 2023 l’FBI è stata protagonista di centinaia di migliaia di ricerche improprie nei database dell’intelligence senza alcuna giustificazione reale.
L’intelligenza artificiale ha trasformato la Sezione 702 da uno strumento di ricerca mirata a un motore di analisi predittiva di massa. Non stiamo più parlando di intercettare una telefonata ma di setacciare l’inconscio digitale di intere popolazioni per individuare pattern di devianza. Senza una governance algoritmica trasparente queste tecnologie diventeranno i nuovi prefetti invisibili della nostra vita quotidiana. Sta già accadendo ma non si intravedono soluzioni nel breve periodo.
Un clamoroso rapporto del 2025 ha svelato l’esistenza di un filtro avanzato utilizzato dall’FBI per interrogare i dati sugli americani aggirando i sistemi di tracciamento interni. Questo strumento è rimasto operativo per mesi rendendo i dati storici delle ricerche praticamente irrintracciabili per i controllori esterni. Nello stesso periodo le ricerche sui cittadini statunitensi hanno registrato un incremento del trentacinque per cento segno che la fame di dati delle agenzie di sicurezza non accenna a diminuire. Il quadro si è ulteriormente complicato con le decisioni politiche di Trump che ha ridotto l’autonomia degli uffici di auditing interno e rimosso esponenti critici dagli organi di controllo indipendente.
FBI ha effettuato centinaia di migliaia di “U.S. person queries” (ricerche backdoor) senza giustificazione adeguata: 278.000 violazioni tra 2020 e 2021 (FISC 2022 Opinion: “persistent and widespread”).
Esempi concreti: ricerche su manifestanti BLM e di destra, 19.000 donatori di una campagna politica, un senatore USA, staff congressuali, un giudice statale che aveva denunciato abusi di polizia, giornalisti, commentatori politici. penncerl.org
NSA: ricerche su donne su app di dating o inquilini di case in affitto.
Le riforme (approvazione avvocato, audit, training) hanno ridotto le violazioni identificate (dal 18% al 4% circa secondo OIG 2025). Ma nuovi problemi: nell’agosto 2024 il DOJ scopre che l’FBI usava un “advanced filter function” per query su americani senza tracciarle né auditare. Lo strumento è rimasto attivo fino al 2025; i dati storici sono irrintracciabili. brennancenter.org
Nel 2025 le query FBI su americani sono aumentate del 35% (da 5.518 a 7.413). Il PCLOB (report staff aprile 2026) nota che le riforme hanno “effetti positivi” ma i problemi di compliance persistono “across the intelligence community”. documents.pclob.gov
Trump ha smantellato l’Office of Internal Auditing dell’FBI e silurato membri democratici del PCLOB, riducendone l’indipendenza.
Sul piano geopolitico le implicazioni sono altrettanto pesanti. In un mondo dominato dal cloud la giurisdizione americana si estende ovunque si trovi un server di una compagnia statunitense rendendo le protezioni nazionali europee inerti e spesso simboliche. Sebbene l’intelligence rivendichi successi fondamentali come la prevenzione di attentati terroristici (es. ad un concerto) su vasta scala il costo in termini di perdita di sovranità e di libertà individuale rimane altissimo.
Il mercato unico digitale europeo non potrà mai fiorire finché resterà un terreno di caccia per le esigenze di intelligence d’oltreoceano. La divergenza tra il GDPR e il FISA 702 non è un dettaglio tecnico ma uno scontro di civiltà giuridiche. O l’Europa impone i suoi standard come condizione non negoziabile per l’accesso al mercato o dovrà accettare di essere una periferia digitale governata da leggi scritte altrove.
Long Form: Sovranità Digitale Link: https://www.dariodenni.it/long-form-sovranita-digitale/ (Analisi estesa sulla sovranità digitale, con sezioni dedicate a FISA, Cloud Act, European Sovereign Cloud di AWS e Microsoft Cloud for Sovereignty).